Kalau kamu pengin tahu cara mengenali aplikasi berbahaya, kebanyakan artikel akan kasih kamu satu daftar panjang berisi campuran ciri-cirinya mulai dari “bukan dari Play Store” sampai “minta izin berlebihan” dan semua ciri ini digabung jadi satu. Masalahnya, ciri itu sebenarnya berasal dari dua situasi yang berbeda jauh antara aplikasi yang lolos moderasi resmi Play Store dan file APK yang dikirim manual lewat WhatsApp atau link. Cara mengenali keduanya beda, dan kalau digabung jadi satu daftar, kamu bisa salah fokus seperti misalnya sibuk curiga ke Play Store padahal risiko sebenarnya datang dari file yang barusan kamu buka dari chat grup keluarga.
Dan di artikel ini akan saya pisahkan dua-duanya biar lebih gampang dipraktikkan, plus cara cek dan cara hapusnya kalau sudah terlanjur terinstal.
Table of Contents
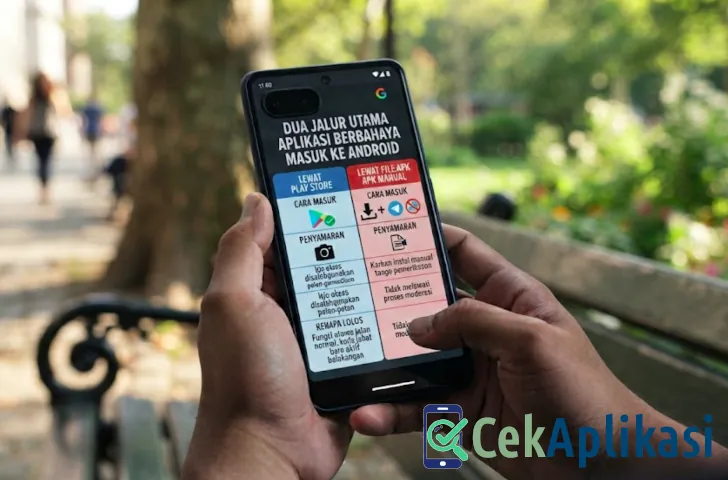
Dua Jalur Utama Aplikasi Berbahaya Masuk ke Android
| Keterangan | Lewat Play Store | Lewat File APK Manual |
|---|---|---|
| Cara masuk | Diunduh langsung dari toko resmi | Dikirim via WA/Telegram/link, atau diunduh dari situs pihak ketiga penyedia file MOD APK gratisan |
| Penyamaran | Menyamar sebagai app fungsional (editor foto, tema, cleaner, dll) | Menyamar sebagai dokumen, undangan, atau tagihan |
| Titik lemah utama | Izin akses yang disalahgunakan pelan-pelan setelah dipakai | Korban diarahkan menginstal manual tanpa lewat pemeriksaan toko resmi |
| Kenapa lolos | Fungsi utamanya memang jalan normal, kode jahat baru aktif belakangan | Tidak melewati proses moderasi apa pun |
Dua jalur ini butuh kewaspadaan yang berbeda, jadi mari kita bahas satu-satu.
Ciri-Ciri Aplikasi Berbahaya yang Lolos ke Play Store
Identitas developer baru atau tidak konsisten. Cek nama pengembang di halaman listing, kalau developer sama sekali tidak punya aplikasi lain, atau aplikasi lainnya juga terlihat asal-asalan, itu tanda awal yang patut dicurigai. Saya sendiri menemukan pola ini saat menelusuri beberapa aplikasi drama penghasil uang terpopluler 2026 misalnya developer “Intelligent Journey Inc” di balik GreatShort yang sama sekali tidak punya jejak digital yang bisa diverifikasi.
Minta izin akses yang tidak nyambung dengan fungsinya. Aplikasi senter yang minta akses kontak, atau aplikasi kalkulator yang minta akses SMS, adalah tanda klasik. Semakin banyak izin yang diminta di luar kebutuhan fungsional aplikasi, semakin besar kecurigaannya.
Rating tinggi tapi pola ulasan terasa seperti bot. Perhatikan isi ulasan, bukan cuma angka bintangnya saja, karena kalau isinya generik dan berulang (“bagus banget”, “aplikasi terbaik”) tanpa detail spesifik, itu bisa jadi ulasan yang dibeli untuk menutupi keluhan asli.
Sering minta izin baru padahal update fiturnya jarang. Kalau sebuah aplikasi jarang di-update tapi tiba-tiba minta izin baru yang lebih sensitif, itu pola yang patut diwaspadai dan biasanya ini tahap di mana kode berbahaya baru diaktifkan setelah aplikasi cukup dipercaya banyak pengguna.
Ciri-Ciri File APK Penipuan di Luar Play Store
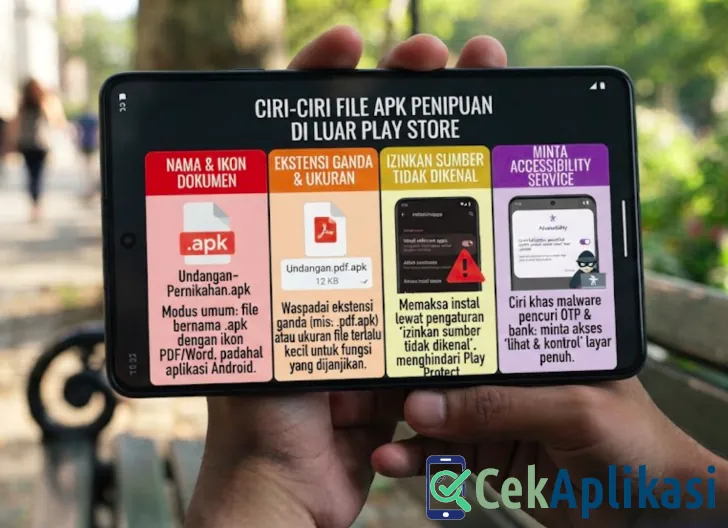
Nama file dan ikon meniru dokumen atau undangan. Modus paling umum: file bernama “Undangan-Pernikahan.apk” atau “Surat-Tilang.apk” dengan ikon menyerupai PDF atau Word, padahal ekstensinya .apk yang merupakan jenis format aplikasi Android dan bukan format file dokumen.
Ekstensi ganda atau ukuran file yang janggal. Waspadai nama file dengan ekstensi ganda seperti “Undangan.pdf.apk”, atau ukuran file yang terlalu kecil untuk fungsi yang dijanjikan (undangan digital yang katanya “interaktif” tapi cuma beberapa KB).
Memaksa instal lewat “izinkan sumber tidak dikenal” tanpa peringatan Play Protect. Kalau HP-mu sampai harus mengubah pengaturan keamanan supaya file itu bisa diinstal, itu sinyal besar bahwa file tersebut sengaja menghindari mekanisme pemeriksaan resmi Android.
Minta aktivasi Accessibility Service begitu dibuka. Ini ciri khas malware pencuri OTP dan data perbankan yang meminta akses fitur Accessibility memberi aplikasi akses untuk “melihat” dan “mengontrol” apa pun yang tampil di layar, termasuk kode OTP dan aplikasi m-banking.
Tanda-Tanda Setelah Aplikasi Sudah Terlanjur Terpasang
Terlepas dari jalur masuknya, begini biasanya gejala yang muncul kalau sebuah aplikasi berbahaya sudah aktif di HP-mu:
- Baterai boros dan HP mendadak lemot tanpa penambahan aplikasi berat lainnya
- Iklan pop-up muncul di luar aplikasi terkait misalnya saat kamu buka layar utama atau aplikasi lain, bukan di dalam aplikasi yang bersangkutan
- Kuota data naik drastis tanpa aktivitas streaming atau download yang jelas
- Muncul aplikasi lain yang tidak pernah kamu instal sendiri dan beberapa malware diam-diam mengunduh aplikasi tambahan di latar belakang
Kami juga menemukan pola serupa saat menguji aplikasi seperti aplikasi MixReels, yang dipenuhi iklan judi online tak bisa di-skip meski fungsi utamanya cuma nonton drama, akan tetapi “motif sebenarnya bukan fungsi yang diiklankan”.
Cara Cek Aplikasi Berbahaya di Android
Cek lewat Google Play Protect. Buka Play Store → foto profil → Play Protect → Scan. Fitur ini otomatis memindai aplikasi terinstal dan yang baru diunduh dari toko resmi.
Cek daftar izin di Pengaturan. Masuk ke Pengaturan > Aplikasi > pilih aplikasi > Izin. Tinjau satu per satu apakah izin yang diberikan benar-benar dibutuhkan fungsi aplikasi tersebut.
Scan file APK lewat VirusTotal sebelum dibuka. Kalau kamu terlanjur menerima file .apk dari luar, unggah dulu ke virustotal.com sebelum menginstalnya, karena layanan ini memindai file dengan puluhan mesin antivirus sekaligus secara gratis.
Verifikasi nama developer dan histori aplikasinya. Klik nama developer di halaman listing Play Store untuk melihat aplikasi lain buatannya, dan untuk developer abal-abal biasanya cuma punya satu-dua aplikasi dengan pola serupa.
Cara Menghapus Aplikasi Berbahaya di HP Android dengan Aman
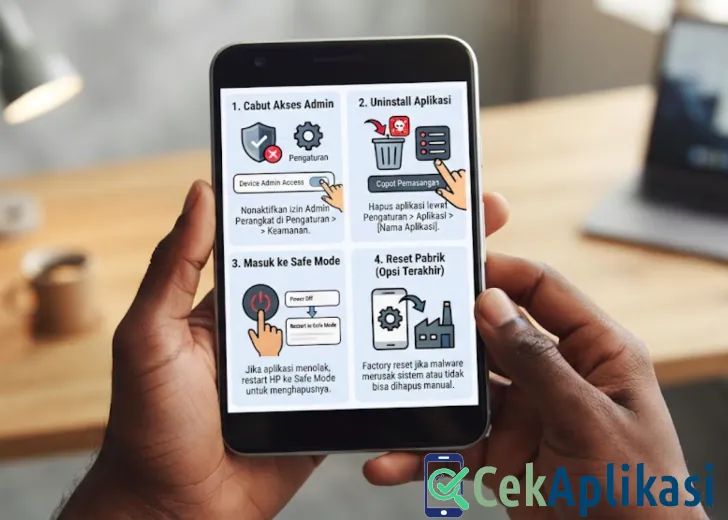
- Cabut dulu akses Accessibility atau Admin device sebelum uninstall (Pengaturan > Aksesibilitas atau Keamanan > Admin Perangkat). Beberapa malware sengaja mengunci diri lewat izin ini supaya tidak bisa dihapus langsung.
- Uninstall seperti biasa lewat Pengaturan > Aplikasi > pilih aplikasi > Uninstall.
- Kalau aplikasi menolak dihapus atau HP jadi error, masuk ke Safe Mode dulu (tekan tombol power lalu tahan opsi “Matikan” untuk memunculkan opsi restart ke Safe Mode), baru hapus aplikasinya di mode ini.
- Factory reset jadi opsi terakhir kalau aplikasi berbahaya sudah terlalu dalam menanam akses (misalnya mengubah pengaturan sistem) dan tidak bisa dihapus dengan cara manual.
Cara Menginstal Aplikasi dengan Aman Supaya Tidak Terulang
- Baca daftar izin sebelum menekan “Setujui”, bukan asal klik lanjut.
- Cek ulasan terbaru, bukan cuma rating bintang keseluruhan.
- Jangan buka file .apk yang dikirim lewat chat pribadi, meski pengirimnya orang yang kamu kenal karena akun mereka bisa saja sudah diretas atau tidak menyadari bahwa yang dikirimkan adalah aplikasi palsu.
- Untuk aplikasi yang menjanjikan penghasilan atau bonus besar, cek dulu review pihak ketiga sebelum instal seperti yang kami lakukan di ulasan lima aplikasi drama penghasil uang, dimana pola developer tak terverifikasi dan syarat penarikan yang berubah-ubah jadi indikator jelas sebelum kamu buang waktu menginstalnya
Untuk informasi lengkap terkait aplikasi berbahaya di Android silahkan baca sumber referensi luar negeri berikut:
- Android malware 101: Top variants, how to detect and remove it.
- How to Tell if An Android App is Potentially Dangerous.
FAQ Tentang Ciri-ciri Aplikasi Berbahaya
1. Apakah semua aplikasi di Play Store otomatis aman?
Tidak. Play Store punya sistem moderasi, tapi berkali-kali terbukti aplikasi berbahaya tetap lolos dan baru ketahuan setelah diunduh jutaan kali. Play Protect membantu, tapi bukan jaminan mutlak.
2. Apakah HP Android tetap butuh antivirus tambahan?
Untuk penggunaan wajar (unduh dari Play Store, hindari APK sembarangan), Play Protect bawaan sudah cukup untuk kebanyakan orang. Antivirus tambahan lebih relevan kalau kamu sering menerima file dari sumber tidak resmi
3. Apakah menghapus aplikasi berbahaya cukup menghilangkan risikonya?
Tidak selalu. Kalau aplikasi tersebut sempat mengakses data sensitif (kata sandi, OTP, data perbankan) sebelum dihapus, kamu tetap perlu mengganti kata sandi akun terkait dan memantau mutasi rekening, karena data yang sudah terlanjur dicuri tidak hilang begitu saja saat aplikasinya dihapus.
Kesimpulan
Aplikasi berbahaya nggak masuk lewat satu cara yang sama, jadi cara mengenalinya juga nggak bisa disamaratakan. Kalau kamu ingat dua jalur ini yakni lolos moderasi resmi vs dikirim manual di luar toko resmi maka kamu jadi tahu harus curiga ke bagian mana duluan, alih-alih cuma menghafal daftar ciri-ciri yang campur aduk.
